挑在线请求测试工具,最容易踩的坑不是选错了界面,而是把“浏览器能打开”误当成“适合所有请求”。一个免安装页面可能适合验证公开接口,却未必适合提交真实令牌;一个功能齐全的云端工作区可能便于团队协作,却会带来账号、数据留存和权限管理问题。本文把 7 个常见候选放进同一套决策框架:先区分它们究竟是通用请求客户端、接口协作平台,还是 OpenAPI 交互文档,再根据上手成本、团队需求和数据敏感度选择。
由于在线产品的功能、免费额度与访问方式会变化,文中不把未经实时核验的版本或价格写成事实;涉及动态信息时,应以产品官方页面为准。
一、先给结论:不要先问哪款最好,先问请求要经过哪里
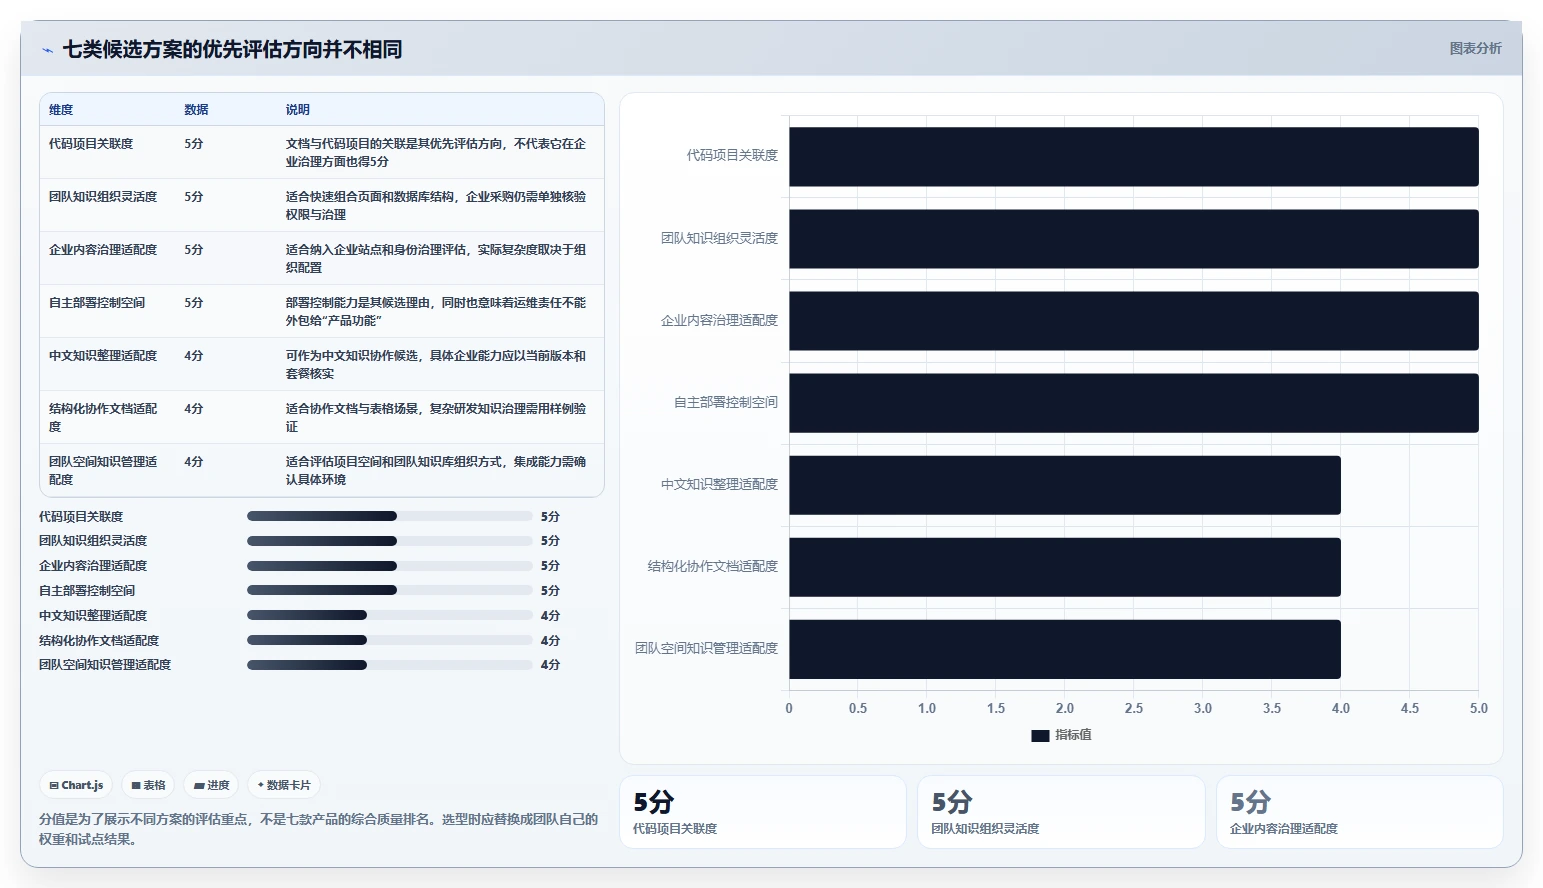
1. 七款候选工具各自适合什么任务
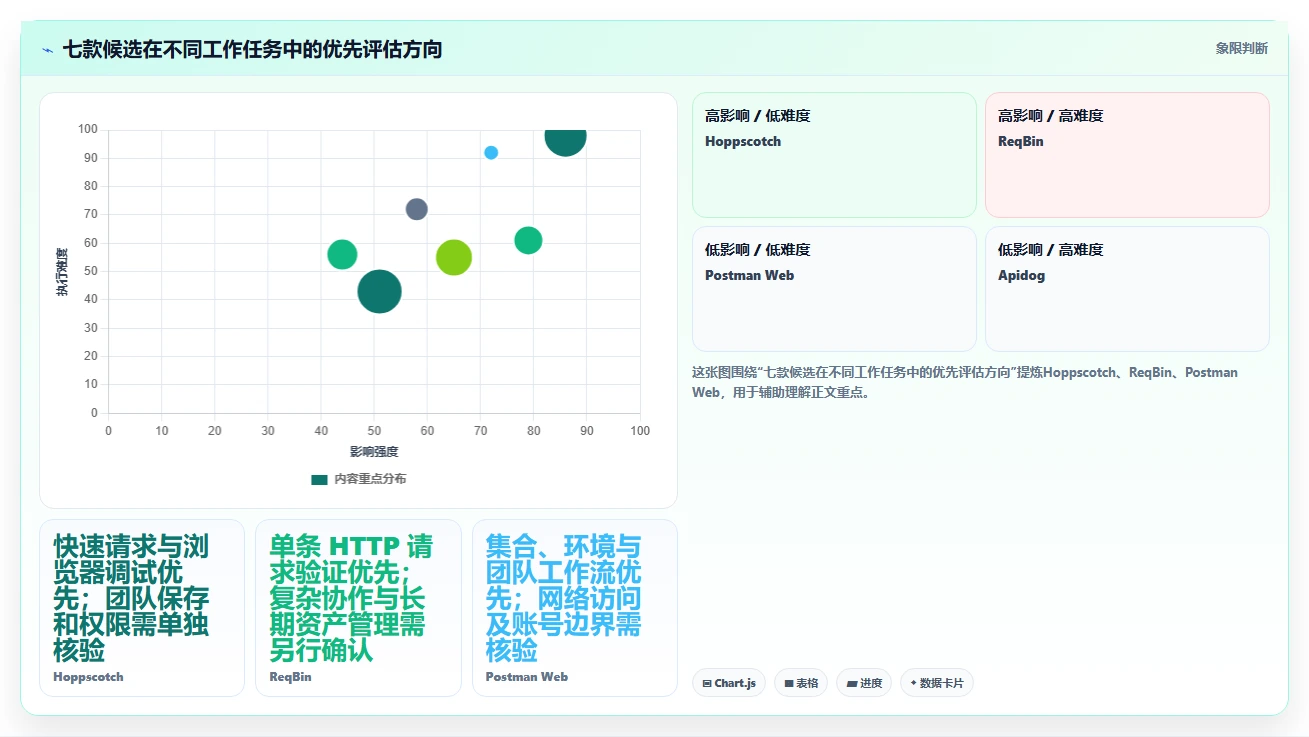
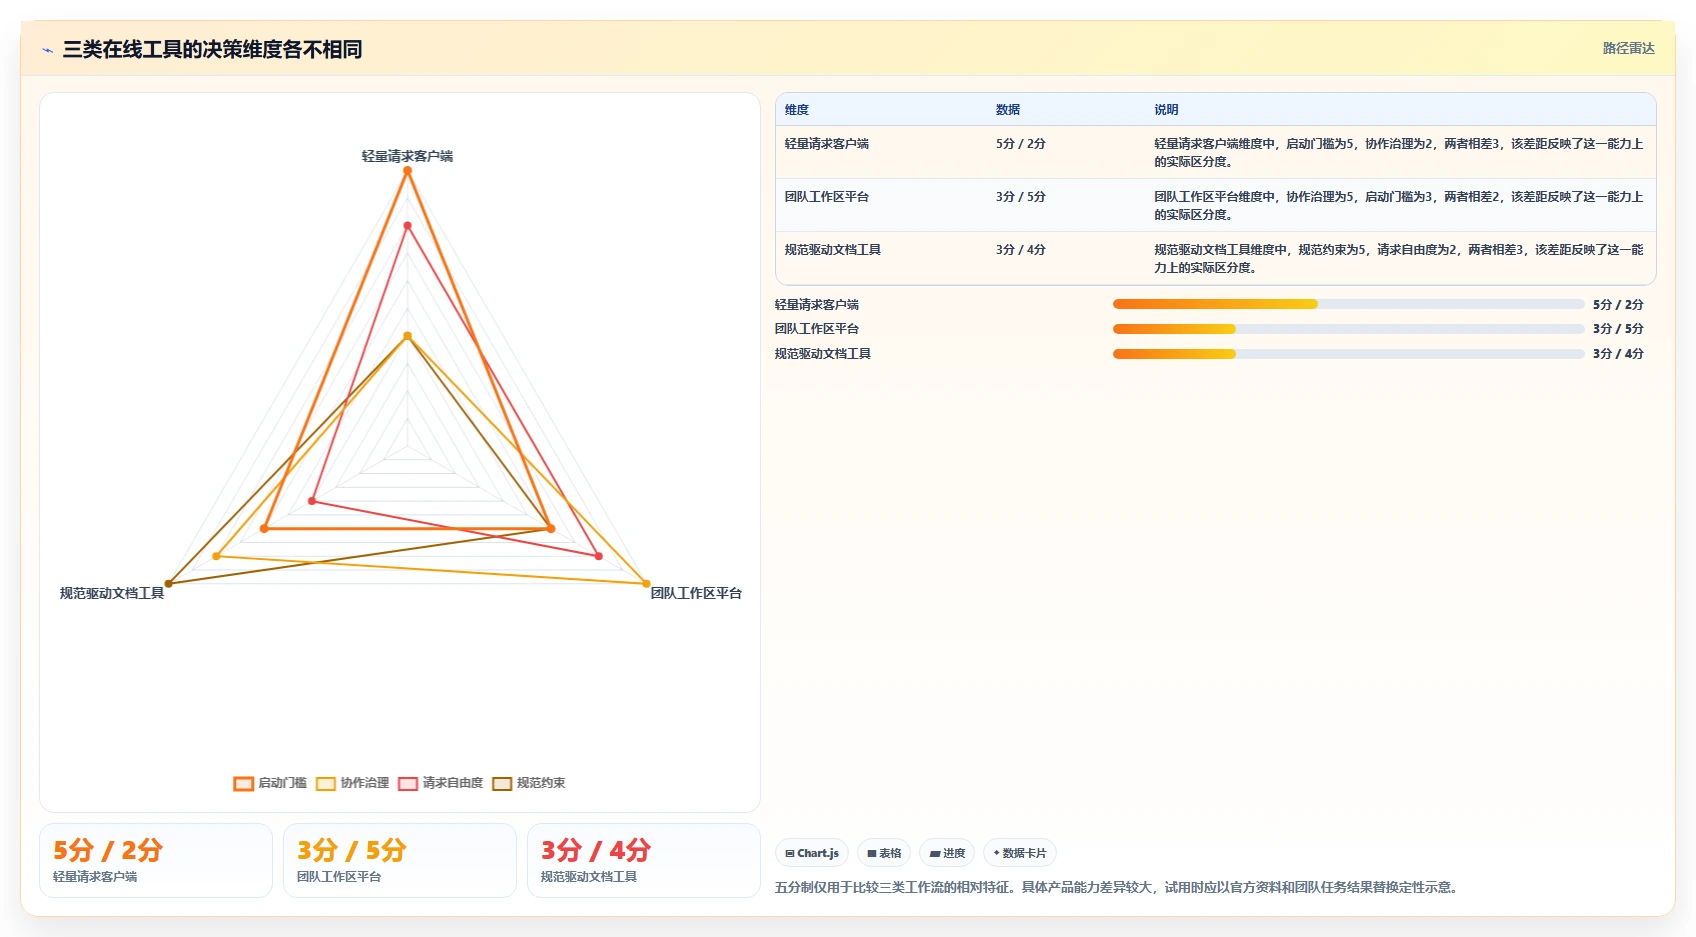
如果只想临时发送一个 HTTP 请求,优先从 Hoppscotch、ReqBin 这类浏览器端请求工具开始。如果需要长期保存请求、管理环境变量或和团队共享,Postman Web、Apidog、Testfully 更值得纳入比较。若请求来自已有的 OpenAPI 定义,Swagger UI、Stoplight 更适合作为“按接口文档发起调用”的入口,而不是通用请求客户端的直接替代品。
我的核心判断是:在线请求测试工具并非一条从差到好的排行榜,而是几类工作流的集合。把它们放在同一张表里比较功能数量,容易忽视产品定位差异。快速发出请求、管理团队集合、验证接口规范,是三个不同任务,评价标准也应该不同。
| 工具 | 主要定位 | 优先考虑的场景 | 需要重点核实 |
|---|---|---|---|
| Hoppscotch | 浏览器端 API 请求客户端 | 临时调试、个人快速验证、轻量协作 | 登录要求、请求保存方式、团队功能及数据处理说明 |
| ReqBin | 在线 HTTP 请求测试页面 | 快速验证请求方法、参数和响应 | 当前支持能力、请求保存方式、隐私政策 |
| Postman Web | 面向集合与协作的 API 工作区 | 已有团队工作流、共享请求集合、环境管理 | 浏览器代理或相关组件要求、账号与套餐限制 |
| Apidog | 接口设计、调试和协作平台 | 接口定义、调试与团队协作需要衔接 | 在线功能边界、套餐权益、数据与权限设置 |
| Testfully | API 调试及测试工作流工具 | 除单次请求外,还关注测试流程或监控能力 | 当前可用功能、运行方式、自动化及套餐限制 |
| Swagger UI | 基于 OpenAPI 定义的交互式接口文档 | 按已有接口定义查看并尝试调用接口 | 服务端是否启用 Try it out、跨域与鉴权配置 |
| Stoplight | API 设计、文档与协作工作流 | 接口规范和文档是主要工作入口 | 在线功能、试用与付费边界、文档发布权限 |
这张表是选型地图,不是实时功能保证。上线前建议逐个打开官方产品页和文档,确认产品是否仍提供所需的浏览器能力;尤其不要把“有网页端”直接推断成“所有请求都在浏览器内完成”。有些网页应用会依赖代理、桌面组件或特定网络配置。
2. 快速选择时,用三个问题先排除不合适的工具
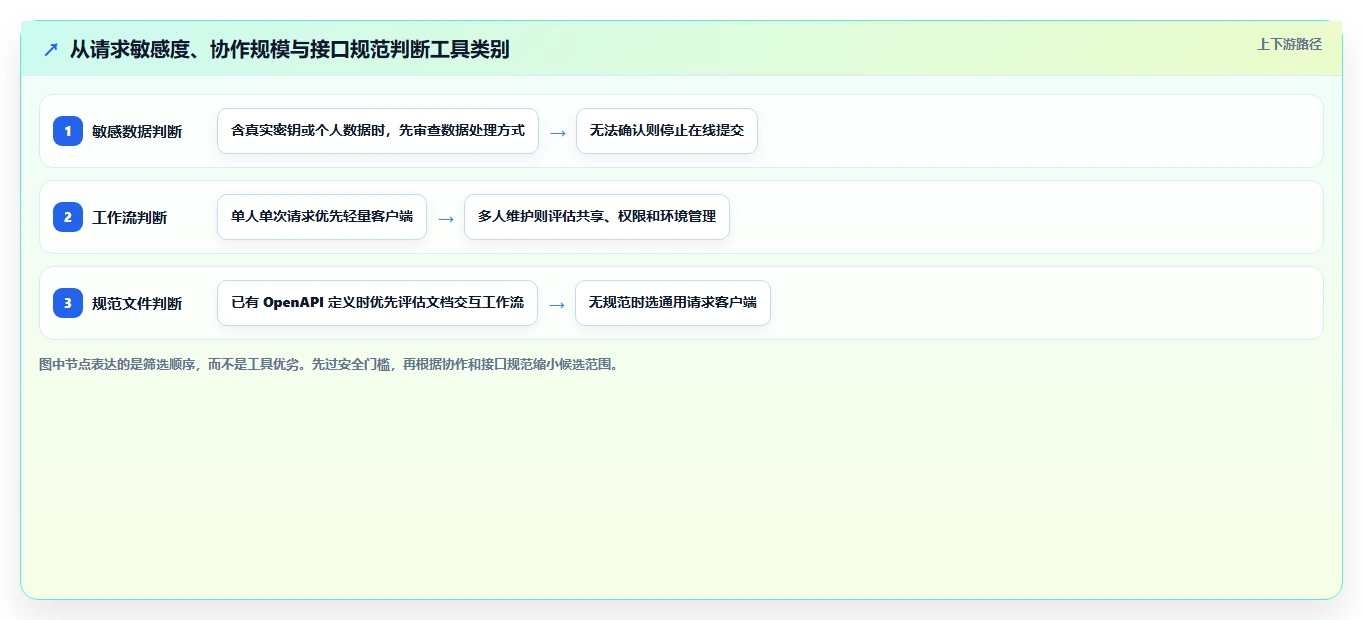
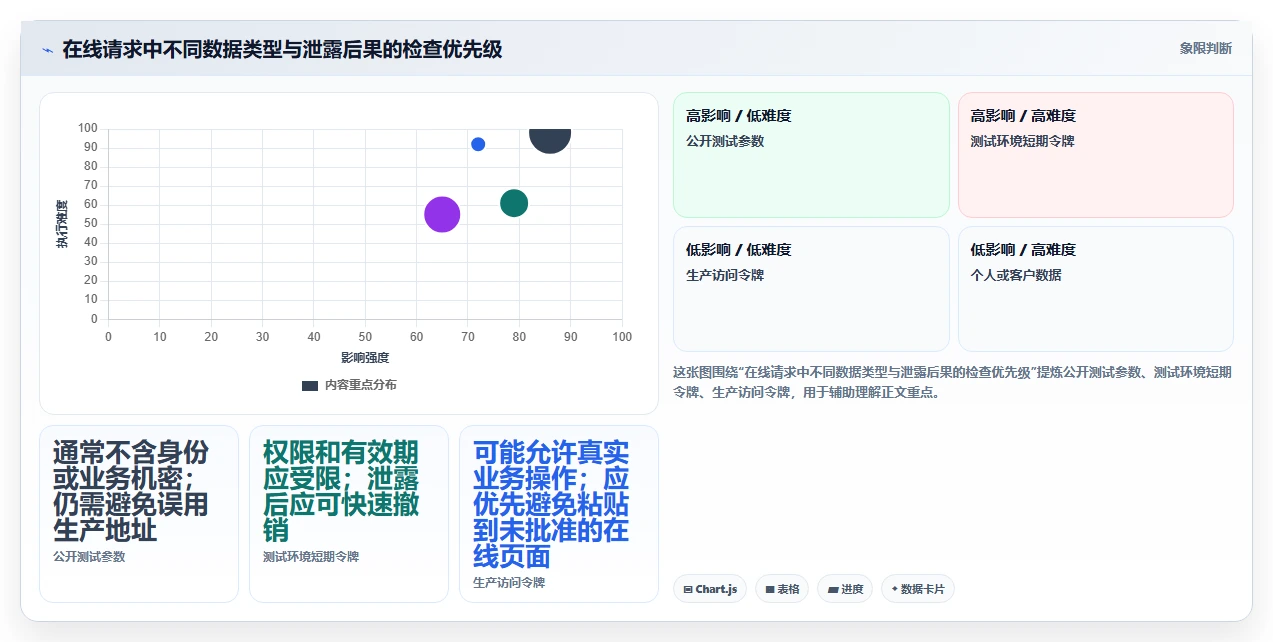
- 请求是否敏感?如果包含生产环境令牌、个人信息、客户数据或内部域名,先看数据如何传输、保存、共享和删除。无法确认之前,不要直接提交真实数据。
- 这是一次性验证,还是团队工作流的一部分?只验证一个接口,轻量页面通常更省事;要维护环境、集合、权限和共享记录,则应比较工作区能力。
- 接口是否已有规范文件?如果团队以 OpenAPI 为准,文档交互工具可以减少重复录入;如果请求形态经常临时变化,通用客户端往往更灵活。
我不会仅凭“功能最多”给工具排序。对于一个只需检查响应码和 JSON 的临时任务,多出来的协作面板并不一定创造价值;反过来,团队把几十个请求散落在个人浏览器历史里,短期省下的注册时间,可能很快变成重复排查成本。
二、为什么“在线”很有用,又为什么它不是万能解法
1. 在线工具解决的是启动成本,不自动解决环境问题
浏览器端工具最直接的价值,是减少安装和切换成本。临时查看一个接口、在会议中复现同事的问题、给学员演示 GET 与 POST 的差异,往往不值得先配置完整的本地客户端。打开网页、填入地址、设置请求头,再检查状态码和响应体,路径短,适合把注意力放回接口本身。
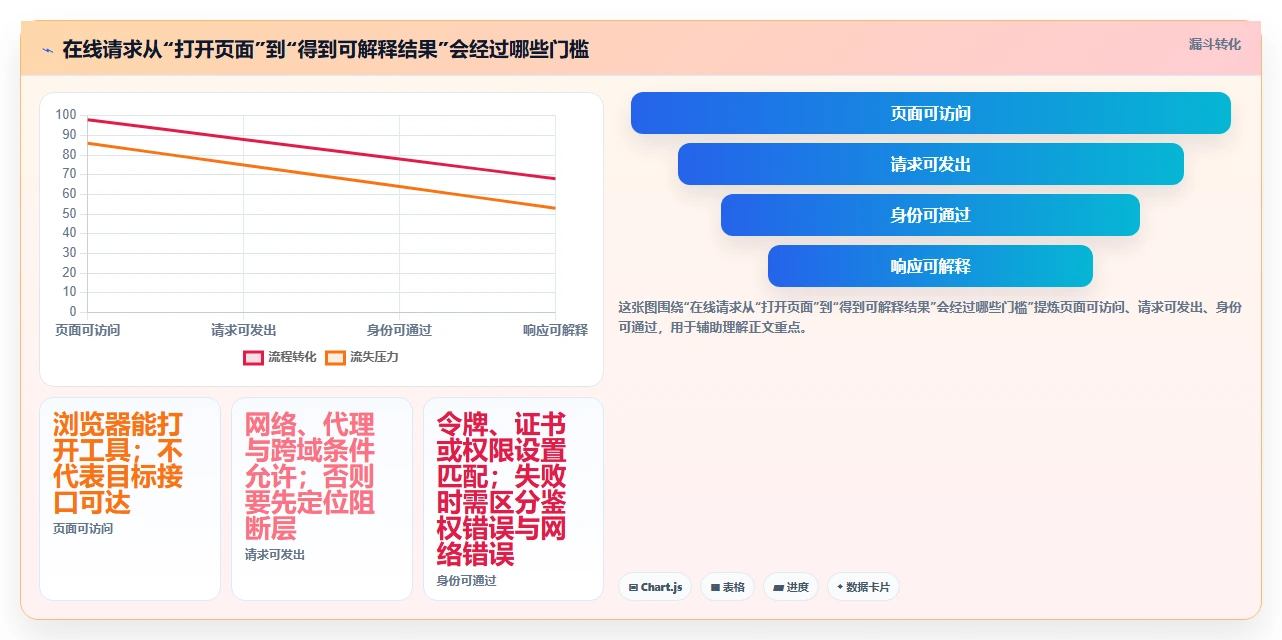
但请求能否从浏览器发出,不只由工具决定。浏览器同源策略、目标服务的跨域设置、企业代理、内网 DNS、证书、认证方式,都会改变实际结果。页面显示“请求失败”,不一定代表接口不可用;同样,工具可以发送请求,也不代表目标环境已经允许浏览器来源访问。
一个实用的分界线是:在线工具适合快速验证“请求本身”,本地或受控环境更适合验证“请求在目标网络和生产约束下是否可靠”。测试环境与线上网络拓扑不同的时候,浏览器里成功一次,不能替代服务端集成测试、自动化回归或生产监控。
2. 三种经常被混为一谈的工具类型
- 通用请求客户端:手动填写 URL、方法、请求头和请求体,适合临时调试与自由探索。Hoppscotch、ReqBin 属于优先考察的候选。
- API 工作区:除发请求外,还可能围绕集合、环境、文档、团队协作或测试组织工作。Postman Web、Apidog、Testfully 可按实际需求比较。
- 规范驱动的交互文档:从 OpenAPI 等接口描述生成文档与调用入口,便于使用者按已有定义操作。Swagger UI、Stoplight 应按文档工作流评估。
分类并不意味着工具只能做一件事,而是提醒我们:主工作流不同,优先级就不同。不要因为某个文档工具提供“Try it out”,就默认它能替代所有集合管理功能;也不要因为某个客户端能导入接口定义,就假设团队的设计、评审和发布流程已经覆盖。
3. 四个真实工作场景,决定了工具的价值排序
场景一:开发者在评审会上临时验证接口。此时启动速度比长期组织能力重要。请求只涉及测试数据时,可先用轻量客户端快速确认方法、参数和响应结构;会后再把稳定请求纳入团队集合,避免把临时调试记录当成正式测试资产。
场景二:测试人员需要复现一条偶发故障。单看 URL 不够,至少要记录方法、请求头、请求体、环境、发生时间和响应状态。若工具无法安全保存这些上下文,应使用经过团队批准的记录方式,而不是把令牌复制进公开分享链接。
场景三:产品或客户支持人员依据接口文档操作。规范驱动的交互文档通常更容易避免手工拼写参数,但前提是接口定义与服务端实现同步。文档过期时,“文档里能点通”并不能证明线上实现符合最新合同。
场景四:排查线上鉴权问题。如果请求含真实密钥或客户数据,优先使用组织认可的本地或受控环境。在线工具的便利性不应凌驾于数据治理要求之上;必要时创建短期、低权限、可撤销的测试凭证。
三、七款工具逐一看:看定位,也看它们不擅长什么
1. Hoppscotch:适合快速进入请求调试,但要先确认协作和保存边界
Hoppscotch 是浏览器端 API 请求客户端的候选之一,适合希望尽快填写请求并查看响应的人。它的判断重点不只是界面是否轻巧,还包括当前版本的请求保存、环境管理、协作能力、登录要求以及团队是否允许使用其在线服务。
我会把它放进“先试用再决定是否沉淀工作流”的一类。临时调用公开测试接口时,可重点观察方法切换、参数编辑、请求头管理、响应展示是否符合自己的习惯;准备放入正式项目之前,则要进一步核实数据同步、共享权限和敏感信息处理。
- 适合:临时验证、个人调试、轻量浏览器工作流。
- 谨慎点:不要只凭快速上手,就推断适合存放长期凭证或团队核心请求。
- 试用动作:用无敏感信息的测试接口检查请求编辑、响应查看和保存路径。
2. ReqBin:适合验证单条 HTTP 请求,复杂工作流要另行评估
ReqBin 更适合放在“快速在线发送请求”的候选池里。对于只需要确认 GET、POST、请求头、查询参数或响应体的任务,轻量网页工具可以减少开箱成本。选择时要确认目前网页提供的具体方法、请求格式、登录条件和数据处理规则,因为产品页面与能力边界可能随时间变化。
它不应被默认当作团队接口资产库。若一个请求要被多人长期维护、按环境切换、纳入自动化回归,重点就不再是能否发出请求,而是记录是否可追溯、权限能否管理、变更是否有审查流程。
- 适合:一次性检查接口行为、演示基础请求结构。
- 谨慎点:确认是否支持所需认证方式和请求体类型;不要假定所有协议或高级场景都覆盖。
- 试用动作:先用非敏感测试端点验证参数、状态码与响应头显示是否满足需求。
3. Postman Web:适合已有团队工作区的人,不等于所有能力都只在浏览器内完成
Postman Web 的优势考察方向,是工作区、集合、环境以及团队共享等协作能力。若团队已经围绕该类工作区组织接口请求,网页入口能减少成员之间的配置差异;但“网页可以使用”不代表每种网络目标、每项高级能力都不需要额外配置。
我会先做一个小规模验证:在不包含生产凭证的测试环境中,检查目标地址是否可达、环境变量如何管理、请求集合如何共享,以及团队成员能看到哪些内容。若要访问内网服务,还需确认其网络路径和所需代理或组件。不要等到正式迁移时才发现浏览器端访问边界与本地工作流不同。
- 适合:团队已有集合、环境和协作流程,或计划统一请求资产管理。
- 谨慎点:账号、套餐、网络访问方式和组织权限均需按当前官方说明核实。
- 试用动作:用一个测试集合走完创建、共享、环境切换和成员权限检查。
4. Apidog:适合把接口定义与调试协作放在同一工作流评估
Apidog 可作为接口设计、文档、调试与协作一体化需求的候选。它的价值通常需要从团队流程看,而不是只比较单次发送请求的速度。如果接口定义、文档和调试结果需要在团队内关联,统一工作区可能降低重复录入;如果团队只偶尔发几个请求,完整平台的学习与管理成本可能超过收益。
评估时应把“平台是否有这个功能”与“当前团队是否会使用”分开。先挑一个真实但不敏感的接口,验证定义维护、请求调试、环境切换和协作权限是否顺畅,再检查价格页面、数据政策与套餐边界。功能覆盖面不能替代对团队实际采用成本的判断。
- 适合:希望接口定义、调试与协作衔接的团队。
- 谨慎点:先识别团队是否已有重复工具和数据源,避免迁移后出现两套接口事实。
- 试用动作:以一个小项目演练从接口定义到协作调试的完整路径。
5. Testfully:适合把单次调试扩展到测试流程的人
Testfully 可以纳入需要进一步考察测试流程、自动化或监控能力的候选。与纯粹“填入地址并发送”的工具相比,评估重点应包括测试步骤如何组织、运行位置是什么、结果如何留痕,以及当前套餐对运行次数、团队协作或功能的限制。
在线测试与生产监控不是同一个承诺。即使工具具备定时或自动运行能力,也要检查运行节点是否能访问目标环境、失败告警是否满足响应流程、凭证如何保存。对于对可用性有正式要求的系统,不能只因为能设置周期执行,就把它视为完整监控方案。
- 适合:希望从请求调试继续评估测试流程的团队。
- 谨慎点:核实执行环境、运行频次、告警、数据保留和套餐限制。
- 试用动作:设计一个低风险测试,确认失败结果能否被团队及时发现并复现。
6. Swagger UI:适合从 OpenAPI 定义出发,不适合替代任意请求工作台
Swagger UI 的核心价值是把 OpenAPI 定义呈现为可阅读、可交互的接口文档。使用者可以沿着接口定义查看参数、响应和安全要求,并在服务端配置允许时尝试调用。它适合“接口合同已存在,使用者按合同操作”的工作方式。
它的边界同样重要:页面能否实际调用,取决于服务端是否启用了交互功能、目标服务是否可达、跨域与鉴权是否配置正确。若接口定义不完整或与实现脱节,文档入口反而可能让错误信息显得更可信。因此要把规范文件的维护责任纳入工具评估。
- 适合:接口规范清晰、需要文档与调用入口相邻的项目。
- 谨慎点:检查 OpenAPI 定义准确性、Try it out 配置、跨域和鉴权方式。
- 试用动作:选一个已知接口对照服务端实际参数与响应,验证文档是否同步。
7. Stoplight:适合重视接口设计与文档协作的团队
Stoplight 更应从 API 设计、文档和协作流程的角度评估。对于希望在接口实现之前就讨论规范、结构和文档体验的团队,它可能比单纯请求客户端更贴近工作入口。它是否适合“在线请求测试”,要看团队当前使用的具体功能、发布方式及交互调用能力,而不能仅凭平台属于 API 工具就直接归入同一类。
试用时要特别关注规范文件的来源和归属:团队是否已有权威定义?文档修改是否经过评审?发布权限如何控制?如果规范由多个地方重复维护,新增平台可能带来更多同步工作,而不是减少工作。
- 适合:接口设计、规范评审和文档协作是主要需求的团队。
- 谨慎点:确认实际工作流是否包含所需的请求交互能力,不要把文档平台等同于通用客户端。
- 试用动作:选一个接口完成规范修改、评审、文档查看和调用验证,测量额外维护成本。
四、常见误区:功能截图不能代替选型证据
1. 把“浏览器可用”理解成“请求不会离开自己的设备”
网页工具的界面运行在浏览器里,不等于请求内容、账号数据和历史记录一定只留在本地。请求可能直接从浏览器发往目标服务,也可能经过服务端代理或云端工作流;不同工具、不同功能和不同配置下,数据路径可能不同。
处理办法不是猜,而是查官方隐私说明和产品文档。重点看请求内容是否可能被处理或记录、保存与删除如何执行、分享链接是否公开可访问、组织管理员能看到什么。说明不清楚时,将它视为尚未通过安全评估,而不是默认安全。
2. 把“免费”理解成没有使用成本
免费计划可能存在请求次数、协作人数、历史记录、环境管理、自动化运行或其他限制。即便没有直接费用,注册、配置、学习、权限治理和迁移也都是成本。正确的问题不是“它免费吗”,而是“在我的使用量和团队流程下,免费范围够不够,升级后总成本是什么”。
3. 把一次成功的请求当成稳定性证明
请求返回一次 200,只能说明这次调用在当时条件下成功。它不能证明不同网络、不同身份、并发情况下都能成功,也不能证明错误重试、超时处理和数据边界符合要求。尤其是在线工具访问开发环境、测试环境和生产环境时,网络路径可能不同,测试结论必须注明环境。
4. 把工具定位不同造成的差异误判为优劣
若一个产品强调接口文档,另一个强调自由编辑请求,简单比较“按钮数量”没有意义。更公平的做法是给同一任务设置同一成功标准:例如新人能否在限定时间内完成调用、是否能识别鉴权错误、是否能让团队成员复现请求。没有共同任务,就没有可解释的横向对比。
5. 用未经核验的“最快、最安全、最强”替代证据
这类绝对判断至少需要明确测试设备、网络环境、测试日期、样本数量和测量方法。否则,“快”可能只是打开页面快,而不是请求响应快;“安全”也不能由产品有登录功能推导出来。本文不对七款工具做速度或安全排名,因为当前可用资料不足以支持这种结论。
五、专业判断逻辑:用同一组任务检验工具,而不是看宣传页
1. 先定义测试任务,再比较产品
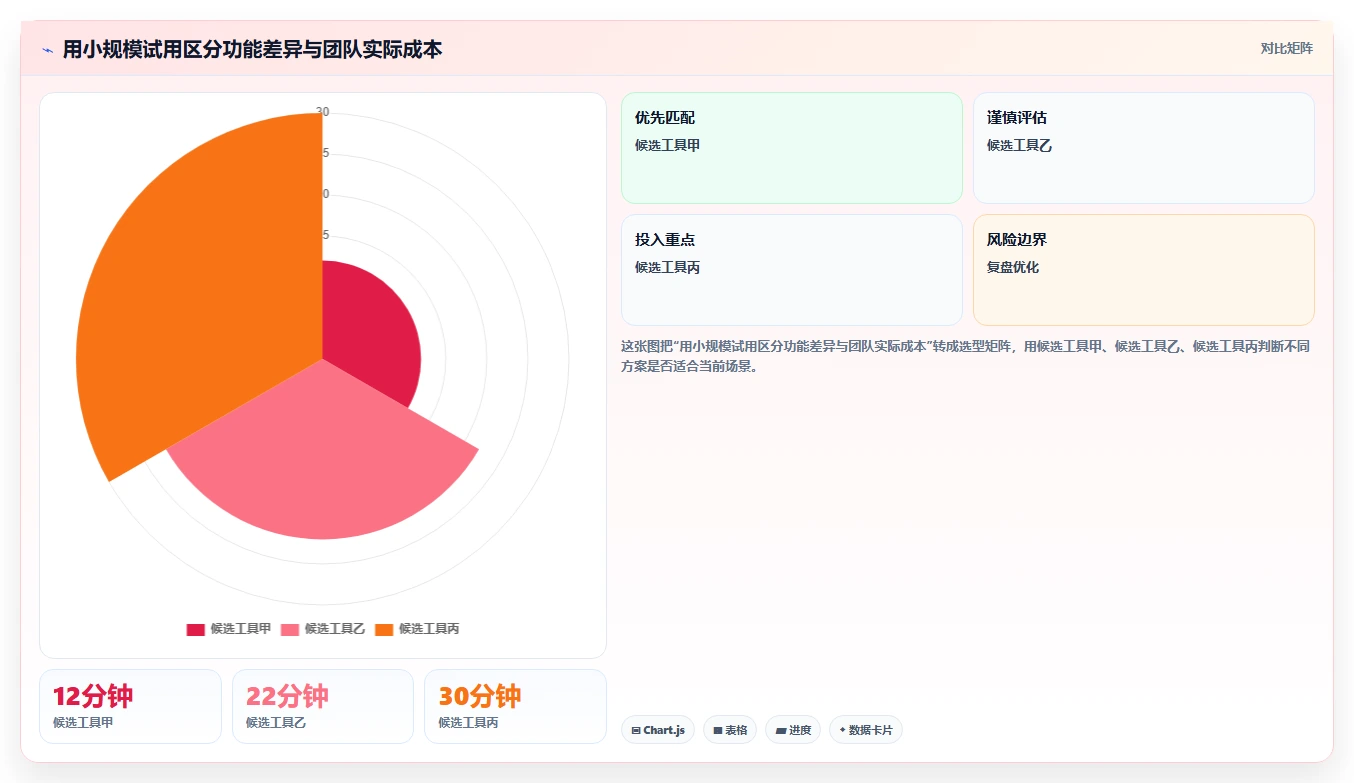
我建议把试用限定为 30 至 45 分钟的小型验证,并让每个候选完成相同任务。这个时长是便于团队执行的建议基准,不是行业统计,也不是产品性能结论。任务越接近真实使用,越能暴露登录、网络、请求编辑、权限和记录方式上的差别。
- 建立一个无敏感数据的测试接口,准备一条 GET、一条带 JSON 请求体的 POST。
- 分别加入查询参数、请求头和一种团队实际使用的认证方式。
- 记录状态码、响应头、响应体、错误提示和完成任务所需步骤。
- 保存或分享请求,邀请另一名成员复现,检查权限和信息暴露情况。
- 切换测试环境变量,观察地址、令牌或参数是否容易误用。
- 查看官方说明,核对保存、删除、免费限制和数据处理边界。
如果工具不支持某个任务,不一定意味着它差,而是它可能不适合该场景。比如文档交互工具的重点可能是按规范调用,不是维护大量自由请求;轻量网页工具的重点可能是快速验证,不是团队资产管理。记录“适配与否”比强行打分更有决策价值。
2. 给团队设定可解释的评价维度
为了避免评审被个人偏好带偏,我会把维度分成“必须满足”和“可以加分”两组。必须满足项决定能否进入候选,例如目标网络可达、所需认证方式可用、敏感数据政策可接受;加分项再比较界面效率、协作便利和工作流衔接。
| 维度 | 验证问题 | 记录方式 |
|---|---|---|
| 请求能力 | 团队需要的方法、参数、请求体和认证能否完成? | 通过、部分通过、未通过,并记录阻塞原因 |
| 网络可达 | 目标环境是否能从实际使用位置访问? | 分别记录公网、内网或代理环境结果 |
| 可复现性 | 另一位成员能否复现同一请求和响应? | 记录复现步骤数、缺失上下文与权限问题 |
| 安全边界 | 请求、令牌、历史记录和分享链接如何处理? | 标注官方依据、未知项和组织审批状态 |
| 维护成本 | 创建环境、更新集合和管理权限需要多少时间? | 用实际计时和参与人数记录,不用主观印象代替 |
如果需要量化,可以先让两名使用者各自完成相同任务,再对照步骤数和失败原因。不要把小样本测试包装成普遍性能结论;它的作用是帮助本团队发现工作流摩擦,而不是证明某款工具在所有企业都更快。
3. 先看失败路径,往往比看成功路径更有区分度
多数产品演示都容易展示成功请求,但团队真正消耗时间的场景通常是失败:令牌过期、请求头拼写错误、跨域阻断、证书异常、环境变量指向错误。试用时可以故意制造一个可控错误,观察工具是否把网络错误、鉴权错误和服务端响应区分清楚。
如果失败提示只显示“请求失败”,使用者仍需切换到其他工具排查,那么页面虽能发送请求,却未必能降低诊断成本。反过来,清楚展示状态码、响应头和原始响应内容,可能比加入更多不常用功能更有价值。
六、具体案例与数据观察:不要把情景推演冒充产品实测
1. 一个团队如何判断“轻量工具够不够用”
假设一个 6 人小团队,每周大约处理 20 条临时接口验证,其中多数请求只用于测试环境。这个数字是用于说明决策方法的情景设定,不是对行业使用量的统计。团队现在要回答的不是“哪个工具功能多”,而是每次验证是否都要重复输入、失败是否容易复现、敏感数据能否被排除。
如果轻量工具每次都要重填参数,团队可以把每次多花的时间乘以每周调用次数,再与整理请求集合、维护环境配置的成本比较。假设每次重复录入多花 3 分钟、每周 20 次,则每周消耗约 60 分钟;若整理并维护集合每周需要 20 分钟,理论上可能节省约 40 分钟。这里是简单情景算术,不包含学习、审查、权限治理等成本,也不能直接套用到所有团队。
真正值得记录的不是一个漂亮的节省比例,而是重复工作的来源:参数是否稳定、不同成员是否经常复现同一问题、测试环境是否频繁切换。如果请求高度临时化,沉淀成本可能不划算;如果相同请求被重复使用,集合和环境管理就可能有实际收益。
2. 一条鉴权失败请求,如何避免把问题归错层
假设请求返回 401。第一步不是立刻换工具,而是核对认证方式、令牌时效、请求头名称和目标环境。若响应中存在服务端错误信息,记录状态码与必要的非敏感响应内容;如果浏览器提示的是网络或跨域错误,则需要把排查重心移到请求是否真正到达服务端。
团队最好保留一份不含密钥的复现模板:请求方法、脱敏后的 URL、必需参数名称、请求头结构、环境标识、发生时间和错误类别。真正的令牌只在批准的安全路径中临时使用。这样既能让同事复现问题,也减少在聊天记录、截图或共享链接里散落凭证的概率。
3. 计时要拆成四项,才看得出工具到底省了什么
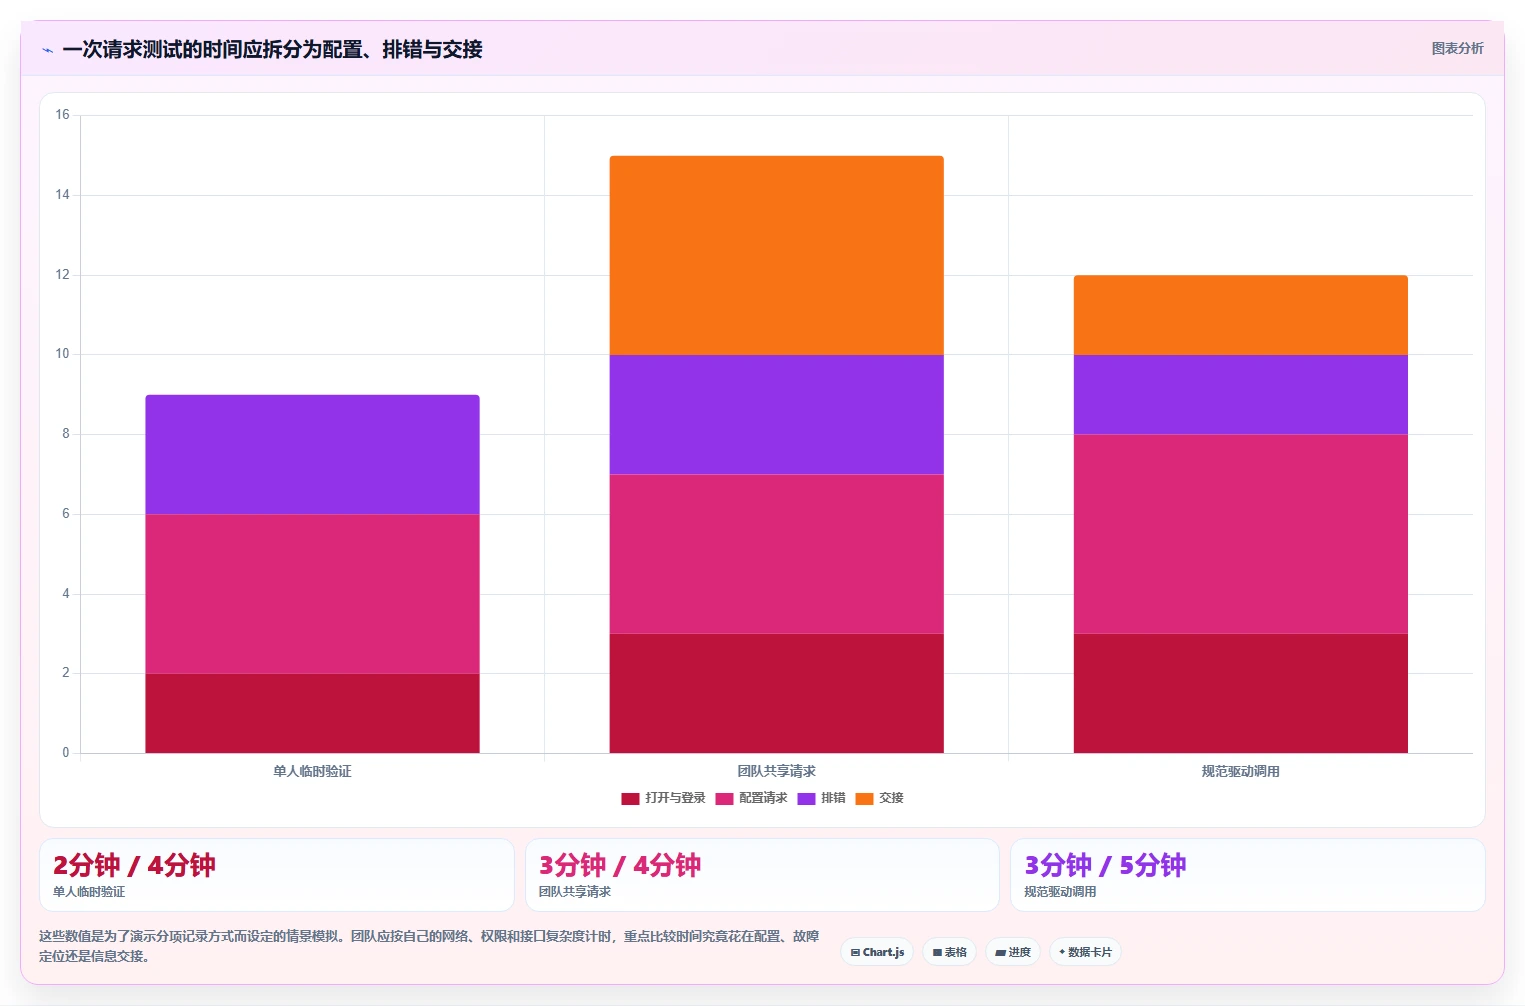
我建议将一次请求测试的总耗时拆成打开与登录、配置请求、定位失败、保存或交接四部分。只比较“发出请求需要几秒”,往往会漏掉登录、复制环境配置和解释结果的时间。对团队而言,交接成本甚至可能高于单次发送成本。
七、不同情况下怎么选:按约束做取舍
1. 只需要临时发送请求
优先选打开成本低、请求编辑清楚、响应内容容易检查的浏览器工具。先用公开或测试接口试用,确认必需的方法、参数和认证能否完成。若工具要求创建账号或加入复杂工作区,而任务只发生一次,应把这些步骤视为真实成本,不要因为功能列表长就忽略。
2. 团队需要共享请求和环境
优先比较 Postman Web、Apidog、Testfully 等工作流型候选,但不要预设某款一定符合当前套餐或权限需求。用真实的团队规模、环境数量和请求维护方式做演练,重点确认谁能查看令牌、谁能修改集合、成员离开后如何回收权限,以及分享内容是否可能外泄。
3. 项目已经维护 OpenAPI 定义
优先评估 Swagger UI、Stoplight 这类规范驱动入口是否能减少重复录入,并验证文档定义与服务端实现是否同步。若接口频繁变化,应把规范更新责任明确到团队流程里;否则交互文档会把旧信息包装成可信入口,反而增加误调用风险。
4. 请求包含生产数据、密钥或个人信息
先走安全评估,再谈便利性。查明数据路径、保存策略、删除能力、分享权限和组织审批情况;仍有关键问题无法确认时,使用组织批准的本地工具、受控网络或脱敏数据。不要把真实凭证放进截图、公开链接或可长期访问的共享空间。
5. 需要自动化、回归或持续监测
在线手动调试工具只能覆盖链路的一部分。若目标是反复验证、版本回归、定时检查或生产告警,应评估自动化测试与监控方案,并确认执行环境、失败通知、凭证管理和审计要求。能手动发送一次请求,不等于能稳定运营一条测试流程。
6. 选型时如何处理功能、成本与控制权的取舍
轻量工具通常以较低启动成本换取较少的团队治理能力;工作区型平台以更多组织能力换取学习、账号和管理成本;规范驱动工具以接口定义为中心,代价是必须维护规范质量。没有哪一类天然更优,关键看团队实际会不会用到它提供的能力,以及数据控制要求是否允许。
八、上线前检查清单与最终建议
1. 先完成这六项检查,再决定是否纳入团队流程
- 确认产品当前仍可访问,且确实支持所需的浏览器工作方式。
- 用非敏感测试接口验证请求方法、参数、请求头、请求体和响应展示。
- 验证真实网络路径:公网、内网、代理、跨域和证书条件是否符合使用场景。
- 核对登录、免费限制、团队权限、保存与分享能力的最新官方说明。
- 查阅隐私政策和数据处理文档,明确请求、令牌、历史记录的处理边界。
- 安排另一位成员复现请求,确认交接材料不依赖个人记忆或未脱敏凭证。
2. 用官方资料核验动态信息
选型时可从产品官方入口和文档开始,不要只依赖搜索摘要或第三方榜单。以下链接适合作为核对起点;产品页面、功能和套餐可能调整,本文不将其视为实时核验结果。
3. 结论:七款候选不是七个名次,而是七种不同的工作入口
如果读者只记住一条建议,我希望是:先确认数据能不能安全地交给在线工具,再确认它是否适合你的工作流,最后才比较界面和功能。临时请求优先轻量,团队资产优先协作与权限,已有 OpenAPI 规范则优先考虑规范驱动的调用入口。敏感请求或复杂网络环境,应把本地控制和组织审批放在便利性之前。
下一步可以挑 2 至 3 个符合场景的候选,用同一条脱敏测试请求做短时试用,记录完成时间、失败提示、复现难度和数据处理依据。把观察结果交给实际使用者与安全负责人共同审阅,再决定是否推广。这样得到的不是一份看起来热闹的“最佳工具榜”,而是一项能解释、能复查、也能随着产品变化更新的团队选择。
常见问题解答(FAQ)
1. 2026 年挑选在线请求测试工具,最该比较哪些方面?
我搜到的工具清单常常只列功能,却没说清楚哪些能力会影响实际使用。我想快速调试接口,也可能要保存请求或和同事共享,应该用什么标准筛选,才不至于选完才发现关键功能受限?
别先按功能数量排名,先用同一组任务比较候选工具:发送带查询参数的 GET 请求、提交 JSON 格式的 POST 请求、设置请求头和身份认证,再查看状态码、响应头与响应正文。记录每一步是否需要登录、是否能保存请求,以及是否能在另一台设备或另一个账号中复用。再补查免费版限制、分享权限和数据处理说明。
建议把结论分成“实际操作确认”和“官方页面说明”两类;如果没有亲自操作,就不要把未核实的功能写成测评结果。对多数人来说,能稳定完成手头任务、限制透明,比功能列表更长更重要。
2. 所谓“在线请求测试工具”,一定比桌面工具更方便吗?
我有时只是临时检查一个接口,觉得打开网页就能用应该最省事;但遇到要反复调试、保存环境变量或处理团队请求时,又担心网页工具不够用。我应该在什么场景选在线工具,什么情况下换成本地工具?
在线工具的优势通常是免安装、临时使用门槛低,适合教学演示、快速排查或在受限设备上验证简单请求。但“打开网页就能用”不等于一定免注册,也不代表请求记录、环境配置和协作功能都免费,实际使用前要逐项确认。如果需要长期维护请求集合、复杂环境配置、自动化测试或更强的数据控制,本地工具往往更值得比较。
我的判断方式是先看任务是否一次性:临时请求优先省启动成本;反复执行、多人维护或涉及敏感数据,则优先评估可复用性、权限和数据存储方式。
3. 用在线工具发送带令牌的请求,怎样降低数据泄露风险?
我调接口时经常需要带访问令牌,有些请求还会包含测试账号或业务数据。把这些内容粘贴到网页工具里后,我不确定它们会不会被保存、进入历史记录或通过分享链接暴露,使用前应该检查什么?
先用虚构令牌和非敏感数据完成测试,不要把生产密钥、真实用户资料或可直接访问生产环境的凭证粘贴到陌生网页。检查产品的隐私政策、数据保留说明、请求历史设置和分享链接权限;如果这些信息找不到或表述含糊,就不要提交敏感请求。还要注意团队空间和共享链接:请求内容即使不公开展示,也可能因权限设置不当被他人访问。
涉及生产环境时,优先使用组织批准的工具与凭证管理方式;测试结束后清理历史记录,并撤销曾经暴露或共享过的令牌。
4. 怎样判断一篇“2026 年七大工具推荐”是否真的值得参考?
我看到带年份和数量的推荐文章时,会觉得它应该做过筛选,但有些内容没有测试日期,也没说明免费版限制是怎么确认的。我该看哪些证据,才能分辨实际比较和单纯的功能介绍?
先看文章是否交代筛选范围、核验日期和统一比较方法。可信的比较至少应说明哪些产品属于浏览器直接使用的在线工具,并用相同任务检查请求发送、响应查看、保存分享和登录要求;价格、额度与隐私条款则应标明以哪类官方资料核对。如果文章没有列出具体产品、测试过程或可核实依据,就不应把“七大”理解成客观排名。
建议把它当候选清单,再逐个打开官方页面确认产品仍可用、功能与限制没有变化;最后用一条无敏感信息的测试请求亲自验证,按自己的任务选,而不是照搬名次。
核心关键词
文章包含AI辅助创作:2026 年最值得关注的 7 大在线请求测试工具推荐,发布者:飞飞,转载请注明出处:https://worktile.com/solution-1/archives/142287

读者评论
文章把通用请求客户端、协作工作区和 OpenAPI 文档工具分开比较,这个分类比单纯列功能更有参考价值。
安全提醒很实用:在线页面能发送请求,不代表适合提交生产令牌。团队使用前确实应该核对数据保存、共享权限和删除方式。
文中指出跨域、代理和内网配置也会影响请求结果,能避免把网络或鉴权问题误判成工具本身故障。
价格和功能可能变化,因此建议以官方页面为准比较;实际选型还应先用非敏感接口走一遍团队所需的工作流。